EnBW · Enterprise Identity Management
EnBW: Konzernweites Identity Management
Eine zentrale Lösung für Identitäts- und Organisationsdaten der EnBW und ihrer Beteiligungsgesellschaften: interne Eigenentwicklung auf Microsoft .NET mit SAP- und Windows-Active-Directory-Anbindung. Nach Aufbau und Einführung im Projekt ist die Plattform in Betrieb (Stand: ).
Situation: Identitätsdaten über Gesellschafts- und Systemgrenzen
EnBW und ihre Beteiligungsgesellschaften benötigten eine zentrale Lösung für das Identitäts- und Organisationsdatenmanagement. Bestehende Unternehmenssysteme mussten mit den Anforderungen der konzernweiten Informationssicherheit zusammengebracht werden.
Das Vorhaben war im Umfeld der IuK-Sicherheit und der Vorbereitung auf ISO/IEC 27001 angesiedelt. Damit umfasste es sowohl die technische Integration als auch organisatorische Sicherheitsanforderungen.
Aufgabe: Eine gemeinsame Plattform aufbauen und einführen
Ziel war eine konzernweite Identity-Management-Plattform mit Anbindung an SAP und Windows Active Directory. Identitäten und organisatorische Zuordnungen sollten über System- und Gesellschaftsgrenzen hinweg zusammengeführt werden.
Die Herausforderung lag im gemeinsamen Betrachtungsraum: Die Zuordnung einer Identität zur Unternehmensorganisation musste zusammen mit ihrer Abbildung in bestehenden Systemen betrachtet werden. Die Plattform sollte dafür eine zentrale technische Grundlage schaffen.
Vorgehen: Eigenentwicklung und Unternehmensintegration
- Interne Plattform auf Microsoft .NET: Die Lösung wurde als Eigenentwicklung umgesetzt. Individuelle Softwareentwicklung und die Einbettung in die vorhandene Systemlandschaft waren Teil desselben Vorhabens.
- SAP und Windows Active Directory anbinden: Beide bestehenden Systeme wurden mit der zentralen Plattform verbunden. Damit umfasste die Lösung Systemintegration über die Grenzen der eigenen Anwendung hinaus.
- Identität und Organisation gemeinsam betrachten: Im Mittelpunkt standen Identitätsdaten und organisatorische Zuordnungen im Konzern und seinen Beteiligungsgesellschaften.
- Informationssicherheit einbeziehen: Die zentrale Lösung wurde in das konzernweite Sicherheitsumfeld eingebettet. Der Kontext war die Vorbereitung auf ISO/IEC 27001.
Ergebnis: Zentrale Plattform in Betrieb
Es entstand eine zentrale Identity-Management-Lösung auf Microsoft .NET mit Anbindung an SAP und Windows Active Directory. Nach Aufbau und Einführung ist die Plattform in Betrieb (Stand: ). Sie bildet eine technische Grundlage für die gesellschaftsübergreifende Verwaltung von Identitäts- und Organisationsdaten.
Das Ergebnis verbindet drei Ebenen: die Unternehmensorganisation, eine interne Softwareplattform und die Integration bestehender Systeme.
Einordnung für Architektur- und Investitionsentscheidungen
Der Fall zeigt, welche Fragen bei einer konzernweiten Identity-Plattform gemeinsam betrachtet werden müssen:
- Organisationsgrenzen: Eine gemeinsame Lösung muss die Zuordnung von Identitäten über mehrere Gesellschaften hinweg berücksichtigen.
- Datenverantwortung: Für ein vergleichbares Vorhaben ist zu klären, welches System welche Angaben führt und wie widersprüchliche Zuordnungen behandelt werden.
- Integrationsverantwortung: Die interne Anwendung und ihre Anbindungen gehören in eine gemeinsame Architekturbetrachtung. Änderungen an Unternehmenssystemen betreffen auch die Plattform.
- Sicherheitskontext: Technische Integration und organisatorische Sicherheitsanforderungen müssen zusammen geplant werden.
Grundlage der Darstellung
Die Angaben zur Umsetzung und zum Betriebsstatus beruhen auf meiner Beschreibung des EnBW-Projekts.
Integrationsmodell: Organisation, Plattform und Unternehmenssysteme
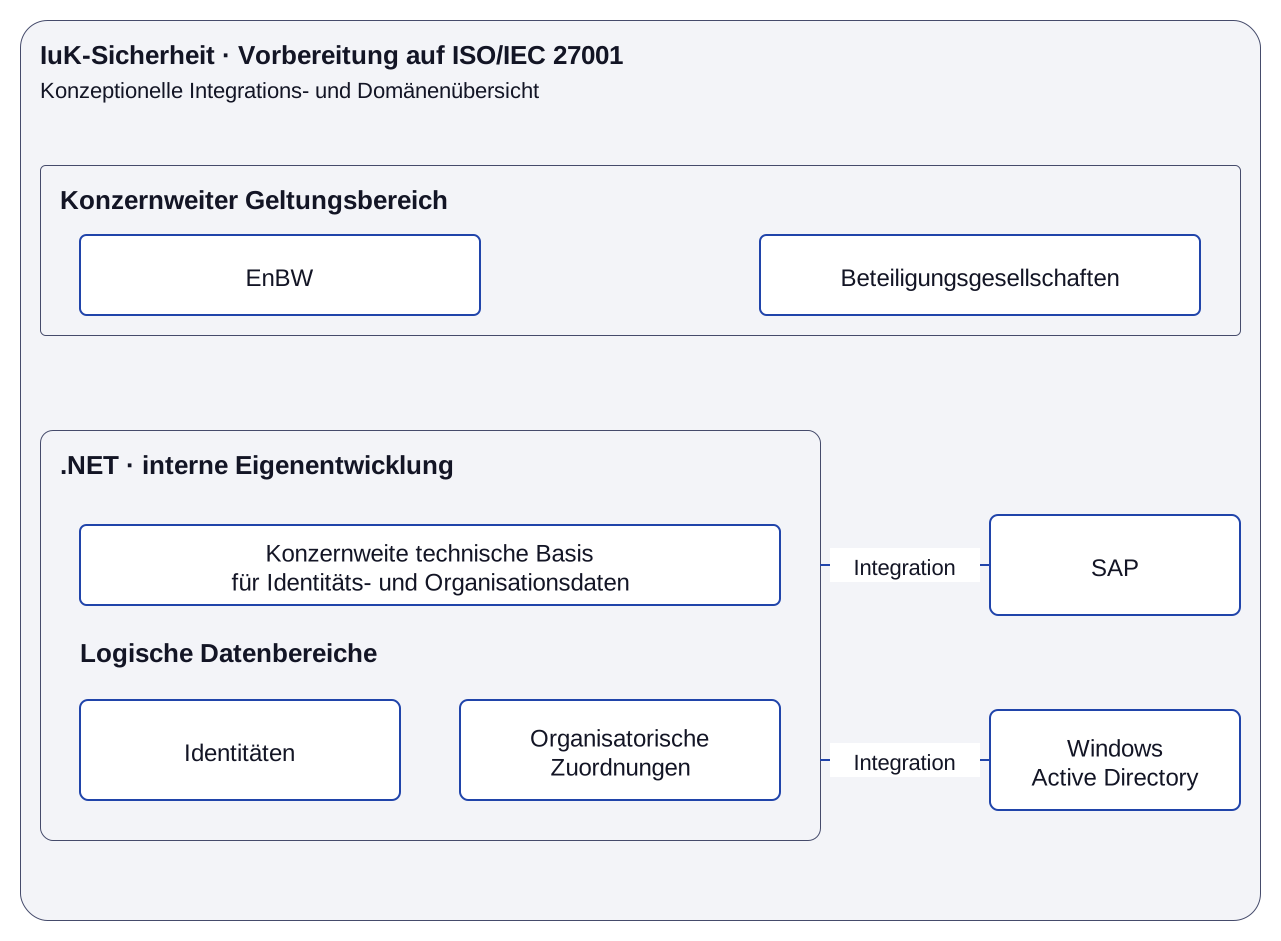
Die Übersicht ordnet den gesellschaftsübergreifenden Auftrag, die interne .NET-Plattform und ihre Systemanbindungen in den gemeinsamen Sicherheitskontext ein.

Textbeschreibung des Diagramms
- EnBW und ihre Beteiligungsgesellschaften bilden den organisatorischen Rahmen des konzernweiten Vorhabens.
- Die interne Eigenentwicklung auf Microsoft .NET stellt die zentrale technische Grundlage bereit.
- Identitäten und organisatorische Zuordnungen sind logische Datenbereiche innerhalb des fachlichen Modells.
- SAP und Windows Active Directory sind an die zentrale Plattform angebunden. Die ungerichteten Linien zeigen die Integration ohne Annahmen über Synchronisation oder Datenhoheit.
- IuK-Sicherheit und die Vorbereitung auf ISO/IEC 27001 bilden den übergeordneten Kontext.